FACEINDONESIA.CO.ID- Penguatan perlindungan data pribadi menjadi faktor penting dalam menjaga kepercayaan masyarakat terhadap industri keuangan di tengah pesatnya transformasi digital. Terlebih, terbitnya Peraturan Pemerintah (PP) Nomor 33 Tahun 2026 mendorong pelaku industri, termasuk perbankan, untuk semakin memperkuat tata kelola dan akuntabilitas dalam pengelolaan data nasabah.
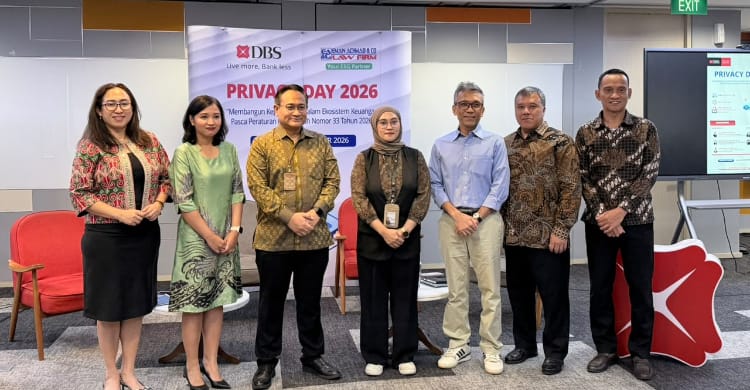
Komitmen tersebut menjadi pembahasan utama dalam kegiatan Privacy Day 2026 yang diselenggarakan Eman Achmad & Co. Law Firm bersama PT Bank DBS Indonesia di DBS Tower, Jakarta, Rabu (28/10/2026).
Memasuki tahun kedua penyelenggaraannya, kegiatan dalam rangka memperingati Hari Privasi Nasional ini menjadi wadah diskusi bagi praktisi, regulator, dan pemangku kepentingan untuk membahas perkembangan regulasi serta implementasi perlindungan data pribadi di Indonesia.
Mengangkat tema Membangun Kepercayaan dalam Ekosistem Keuangan Pasca Peraturan Pemerintah Nomor 33 Tahun 2026, acara ini dihadiri sejumlah Data Protection Officer (DPO) dari berbagai perbankan, institusi keuangan, serta perwakilan industri lainnya. Kegiatan tersebut juga melibatkan Asosiasi Praktisi Pelindungan Data Indonesia (APPDI) dan Financial Industry Data Protection & Privacy Network (FINDANET).
Acara dibuka oleh Executive Director PT Bank DBS Indonesia, Asa Estheria Vipana, bersama Dr. Eman Achmad dari Eman Achmad & Co. Law Firm. Keduanya berharap Privacy Day menjadi ruang diskusi konstruktif sekaligus sarana berbagi pengetahuan untuk meningkatkan pemahaman dan praktik perlindungan data pribadi, khususnya di sektor keuangan.
Dalam kesempatan tersebut, Dr. Eman Achmad turut mendorong pembentukan Lembaga Pelindungan Data Pribadi guna memperkuat pengawasan dan implementasi perlindungan data di Indonesia.
Diskusi juga mengulas PP Nomor 33 Tahun 2026 sebagai aturan pelaksana yang memperjelas sejumlah kewajiban dalam Undang-Undang Pelindungan Data Pribadi (UU PDP). Peraturan tersebut memuat sepuluh mandat yang harus menjadi perhatian pelaku usaha.
Sektor perbankan dan industri lainnya diberikan waktu penyesuaian selama enam bulan sejak peraturan diundangkan, dengan batas waktu paling lambat 16 Januari 2027.
Dalam sesi pertama, Ajeng Risda Rahmadani dari Direktorat Jenderal Pengawasan Ruang Digital, Kementerian Komunikasi dan Digital (Komdigi), menjelaskan arah implementasi regulasi perlindungan data pribadi.
Ia menekankan pentingnya pemahaman terhadap kewajiban pengendali dan prosesor data, dasar pemrosesan yang sah, pemenuhan hak subjek data, keamanan pemrosesan, hingga penanganan kegagalan perlindungan data pribadi.
Sementara itu, Direktur Kepala Grup Kebijakan dan Strategi Inovasi dan Digitalisasi Data Bank Indonesia, Agung Bayu Purwoko, menyampaikan bahwa kepatuhan perlindungan data perlu dibangun melalui tiga pilar utama, yakni regulasi, organisasi, dan perangkat pendukung.
Menurutnya, instrumen Record of Processing Activities (ROPA) dan Data Protection Impact Assessment (DPIA) bukan sekadar kelengkapan administrasi, melainkan perangkat penting untuk memahami, mengelola, dan memitigasi risiko pemrosesan data pribadi.
Ketua FINDANET, Yosea Iskandar, juga menyoroti pendekatan beyond consent, yakni perlindungan data yang tidak hanya mengandalkan persetujuan pengguna.
Ia menegaskan bahwa akuntabilitas harus diterapkan sepanjang siklus pengelolaan data, mulai dari pengumpulan hingga pemanfaatannya oleh berbagai pihak. Prinsip obligation follows the information juga dinilai penting untuk memastikan kerahasiaan dan perlindungan informasi nasabah tetap terjaga ketika data berpindah atau digunakan pihak lain.
Yosea turut mengingatkan pentingnya pengawasan terhadap pemanfaatan kecerdasan artifisial (AI), terutama ketika data pribadi digunakan untuk melatih model AI maupun mendukung pengambilan keputusan.
Pada sesi kedua, Satriyo Wibowo, Fellow of Information Privacy dan anggota IAPP Asia Advisory Board, membahas pemenuhan hak subjek data serta penanganan kegagalan perlindungan data pribadi.
Ia menekankan perlunya alur kerja yang jelas, mulai dari penerimaan dan verifikasi permintaan, koordinasi antarunit, eskalasi, hingga pemantauan penyelesaian. Pemenuhan kewajiban dalam batas waktu 3 x 24 jam juga perlu diperhatikan secara cermat.
Adapun Raditya Kosasih dari APPDI menjelaskan peran ROPA dan DPIA dalam memperkuat akuntabilitas pengendali data pribadi. ROPA digunakan untuk memetakan aktivitas pemrosesan data, sedangkan DPIA membantu mengidentifikasi dan mengurangi risiko tinggi terhadap subjek data.
Ia menegaskan, penilaian risiko harus berorientasi pada dampak yang mungkin dialami individu, bukan hanya potensi kerugian organisasi.
Secara keseluruhan, Privacy Day 2026 menegaskan bahwa perlindungan data pribadi perlu menjadi bagian dari proses bisnis utama perbankan, mulai dari pembukaan rekening, pemberian kredit, transaksi pembayaran, hingga penagihan.
Melalui kegiatan ini, Eman Achmad & Co. Law Firm dan PT Bank DBS Indonesia berharap kolaborasi antara regulator, industri, dan praktisi semakin kuat dalam membangun ekosistem keuangan yang aman dan terpercaya.
Kepatuhan terhadap regulasi perlindungan data pribadi bukan sekadar memenuhi kewajiban hukum, tetapi juga menjadi fondasi penting dalam menjaga kepercayaan nasabah, meningkatkan keamanan layanan digital, serta mendukung keberlanjutan industri keuangan Indonesia.(SAN)